> For the complete documentation index, see [llms.txt](https://docs.editran.onesait.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.editran.onesait.com/documentacion-editran/ibm-editran-v5.3-iseries/proxy/introduccion.md).
# Introducción
Editran/Proxy, es una utilidad software que se implementa junto con editran/TCP, y sirve para dotar a éste último de mayor seguridad y control.
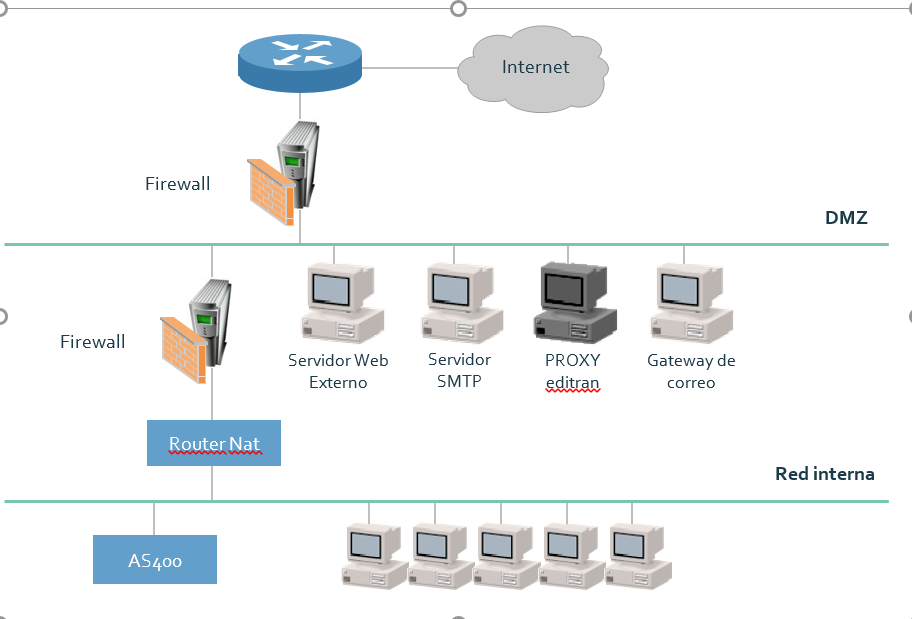
En el esquema siguiente, se presenta un diseño básico de conexiones IP en AS400, con accesos controlados por 2 cortafuegos, normalmente de distinta tecnología. Sin embargo, en dicho esquema aparecen “dos situaciones de funcionamiento distinto” (ambas con la aplicación corriendo bajo TCP/IP):
Que todos los datos de la aplicación, incluso conexiones, tomen el camino “normal”, es decir, en ambos sentidos el camino sería: AS400-Router-Firewall-Firewall-red IP-remoto. Esta sería la situación normal con editran/TCP.
Que todos los datos de la aplicación, incluso conexiones, tomen en ambos sentidos el camino AS400-Router-Firewall-Proxy editran-Firewall-red IP-remoto. Esta sería la situación con editran/TCP incluyendo editran/Proxy (software que corre en Proxy editran). Proxy editran es una máquina Windows, UNIX o Linux que está ubicada en la DMZ de la entidad.
En la primera situación, cuando se trabaja sin editran/Proxy, se plantean una serie de inconvenientes:
* El host no está aislado del exterior. De alguna manera “es visto directamente” desde los extremos finales.
* Los firewall-router deben ser administrados constantemente. Cuando una entidad remota nos da su dirección IP, normalmente la deberemos habilitar. Cuando esa entidad cambia de IP, deberemos “refrescarla”. Lo mismo ocurre con los puertos remotos (en caso de que se controlen). A su vez, cuando cambian las IP internas (AS400), requiere “refrescar” esos cambios. Toda esta situación de mantenimiento se complica con el uso generalizado de NAT.
En la segunda situación, cuando se trabaja con editran/Proxy, se da solución a las incertidumbres anteriores:
* El host queda aislado del exterior. Su única conexión y transmisión de datos posible queda relegada al intercambio en ambos sentidos de datos entre AS400-router-firewall-Proxy editran. Para que esos datos lleguen a la entidad remota o sean recibidos desde la entidad remota, se habilita una segunda vía Servidor-proxy-firewall-red IP-remoto. No se trata de una doble transmisión de datos, como se explicará después.
* Los mantenimientos y administración de router-firewall, son mínimos. A los extremos finales se les proporciona la IP y puerto de escucha del Proxy editran, de forma que sólo conocen dicha IP. Esto permite “habilitar” la totalidad de la red externa para que sólo se acceda al proxy. El editran/Proxy, sólo habilitará una conexión con el host cuando esté seguro de que en el extremo final dialoga un editran.
Las características y elementos del producto trabajando con editran/Proxy son los siguientes:
* Editran/Proxy es un software que corre en la DMZ, en concreto en Proxy editran (además hay un software que corre también en el AS400). No se trata de un segundo editran intermedio. Se trata de un software que actúa como controlador y como pasarela de datos.
* Editran/Proxy, requiere editran/TCP en el host. Se contrata de forma independiente a éste último y es en definitiva un software-hardware que añade seguridad a las transmisiones del producto. En este sentido, en caso de que a editran/Proxy le llegue una llamada externa (extremo remoto EDI ó no EDI), le deben llegar además unos datos de usuario de la aplicación con formato reconocido. SI no le llegan ó no los reconoce, editran/Proxy cierra el socket que le abrieron desde el exterior, sin que el editran del AS400 se “percate ni resienta de nada”.
* Las características de la transmisión con editran/Proxy son:
* El host AS400, dialoga a través de TCP/IP con software editran/Proxy, que corre en máquinas WINDOWS (NT, 2000, ...), UNIX. (SOLARIS, AIX, HP) y Linux.
* Editran/Proxy dialoga con los extremos finales en una conexión distinta a la anterior, pero en la misma transmisión de datos (no en una segunda transmisión).
* En llamadas salientes desde el AS400, éste, proporciona a editran/Proxy, la información TCP/IP necesaria para que se conecte al extremo remoto (dirección IP y puerto destino). Mantiene abierto el socket del host y conecta un segundo socket con el extremo remoto. Desde ese momento, pasa a encaminar los datos de un socket a otro.
* En llamadas entrantes al monitor de teleproceso, los extremos finales llaman a la dirección IP y puerto habilitados en editran/Proxy (a través de un socket), le envían unos datos de usuario. Si editran/Proxy reconoce el formato de los mismos, abre un segundo socket con el monitor de teleproceso (dirección IP y puerto del AS400), le pasa los datos de usuario y la información de la IP y puerto remoto. Desde ese momento, pasa a encaminar los datos de un socket a otro.
* Editran/Proxy si detecta errores TCP/IP, le proporciona los elementos de diagnóstico (errno y retcode) al AS400 para informarle.
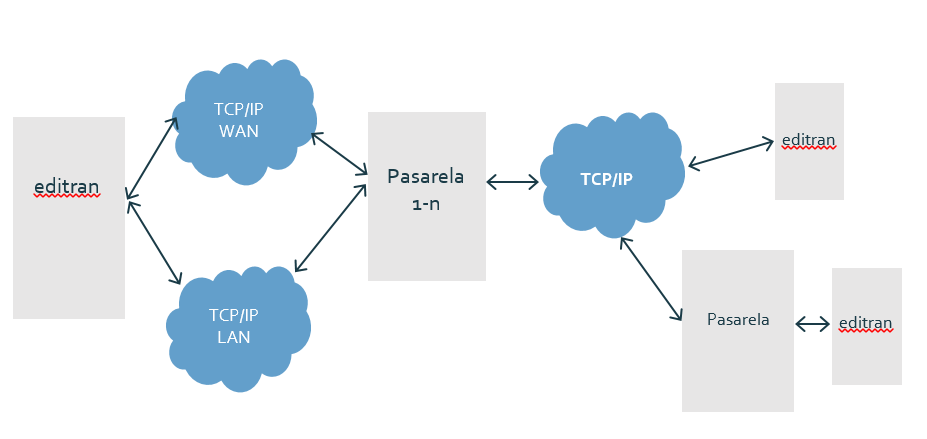
* Utilizando editran/TCP + editran/Proxy en local, los extremos remotos pueden tener cualquiera de las siguientes configuraciones:
* Editran/TCP
* Editran/TCP + editran/Proxy
* Pueden existir hasta 6 editran/Proxy en la DMZ; para ello se indicará en editran/P del AS400 hasta 6 direcciones IP del servidor Proxy. De esta forma se consigue que se pueda hacer backup en caso de llamada saliente (por ejemplo si alguno de los servidores Proxy está caído), ó balanceo de carga (poniendo a unas sesiones como primer proxy uno, a otras otro, etc, ó indicando a un grupo 1 de remotos que llamen al servidor Proxy 1, a un grupo 2 que llamen al servidor Proxy 2, etc.
* La aplicación puede funcionar simultáneamente con varios tipos de conexión (X25, TCP/IP, TX y Proxy, es decir puede tener simultáneamente unas sesiones conectadas por X25, otras contra PAD privados, otras contra PAD públicos, otras contra TCP/IP nativo y otras contra TCP/IP a través de un proxy. Incluso, una misma sesión puede tener varios tipos de conexión.
* Requiere versión editran/P remota > 4.0 (ambos extremos deben tener al menos la versión 4.1.5).
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.editran.onesait.com/documentacion-editran/ibm-editran-v5.3-iseries/proxy/introduccion.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.